Настройка AWS PrivateLink для входящего доступа к однопользовательскому развертыванию Бета-версия
Эта функция доступна на следующих уровнях dbt Enterprise:
- Enterprise+
- Virtual Private
Чтобы узнать больше об этих тарифах, свяжитесь с нами по адресу sales@getdbt.com.
Входящий доступ через AWS PrivateLink позволяет вашим сервисам подключаться к однопользовательскому экземпляру dbt platform по вашему URL доступа через частную сеть, без передачи трафика через общедоступный интернет. Вы создаете в своей учетной записи AWS интерфейсную конечную точку VPC, которая подключается к сервису конечных точек PrivateLink, опубликованному dbt для доступа к вашему экземпляру.
Входящий доступ через PrivateLink доступен только для однопользовательских развертываний; входящий доступ к многопользовательским развертываниям пока не поддерживается (см. матрицу частных подключений AWS).
dbt Labs настраивает его для вашего экземпляра. Чтобы согласовать параметры подключения и получить имя сервиса конечных точек, обратитесь к вашей команде по работе с клиентами dbt Labs или архитектору решений. Если у вас еще нет однопользовательского развертывания, свяжитесь с нашим отделом продаж.
Роли
В этом руководстве используются две роли, соответствующие модели AWS PrivateLink:
- Поставщик: (dbt) Размещает сервис конечных точек VPC для доступа к вашему однопользовательскому экземпляру.
- Клиент: (Вы) Создает интерфейсную конечную точку VPC в собственной учетной записи AWS.
Соглашение об именовании URL доступа
Для входящего доступа к однопользовательскому развертыванию используется URL доступа с доменом вида <customer_name>.private.dbt.com. Когда вы включаете частный DNS для конечной точки (см. Шаг 3), AWS создает частную размещенную зону с записью с подстановочным знаком для этого домена. Такая запись охватывает поддомены продуктов, обслуживаемые вашим экземпляром, например конечные точки семантического слоя и метаданных (Discovery), поэтому одна конечная точка обеспечивает доступ ко всем ним.
Частный DNS для конечной точки работает только после того, как dbt (поставщик) подтвердит пользовательский домен в сервисе конечных точек. Прежде чем начать, уточните у вашей команды по работе с клиентами dbt Labs или архитектора решений, готов ли ваш экземпляр к входящему доступу через PrivateLink.
Предварительные требования
- Однопользовательский экземпляр dbt platform, для которого dbt включил входящий доступ через PrivateLink.
- Имя сервиса конечных точек VPC для вашего экземпляра, предоставленное dbt (например,
com.amazonaws.vpce.us-east-1.vpce-svc-xxxxxxxxxxxxxxxxx). - Ваш URL доступа к экземпляру (
<customer_name>.private.dbt.com). - VPC AWS в том же регионе, что и сервис конечных точек, с включенными параметрами DNS hostnames и DNS resolution (оба необходимы для использования частного DNS-имени).
- Разрешения в вашей учетной записи AWS на создание интерфейсных конечных точек VPC и управление связанной группой безопасности.
Создание интерфейсной конечной точки VPC
Шаг 1: Начните создание конечной точки
- В консоли AWS перейдите в VPC → Endpoints и выберите Create endpoint.
- (Необязательно) Добавьте Name tag, чтобы обозначить конечную точку.
- В разделе Type выберите Endpoint services that use NLBs and GWLBs.
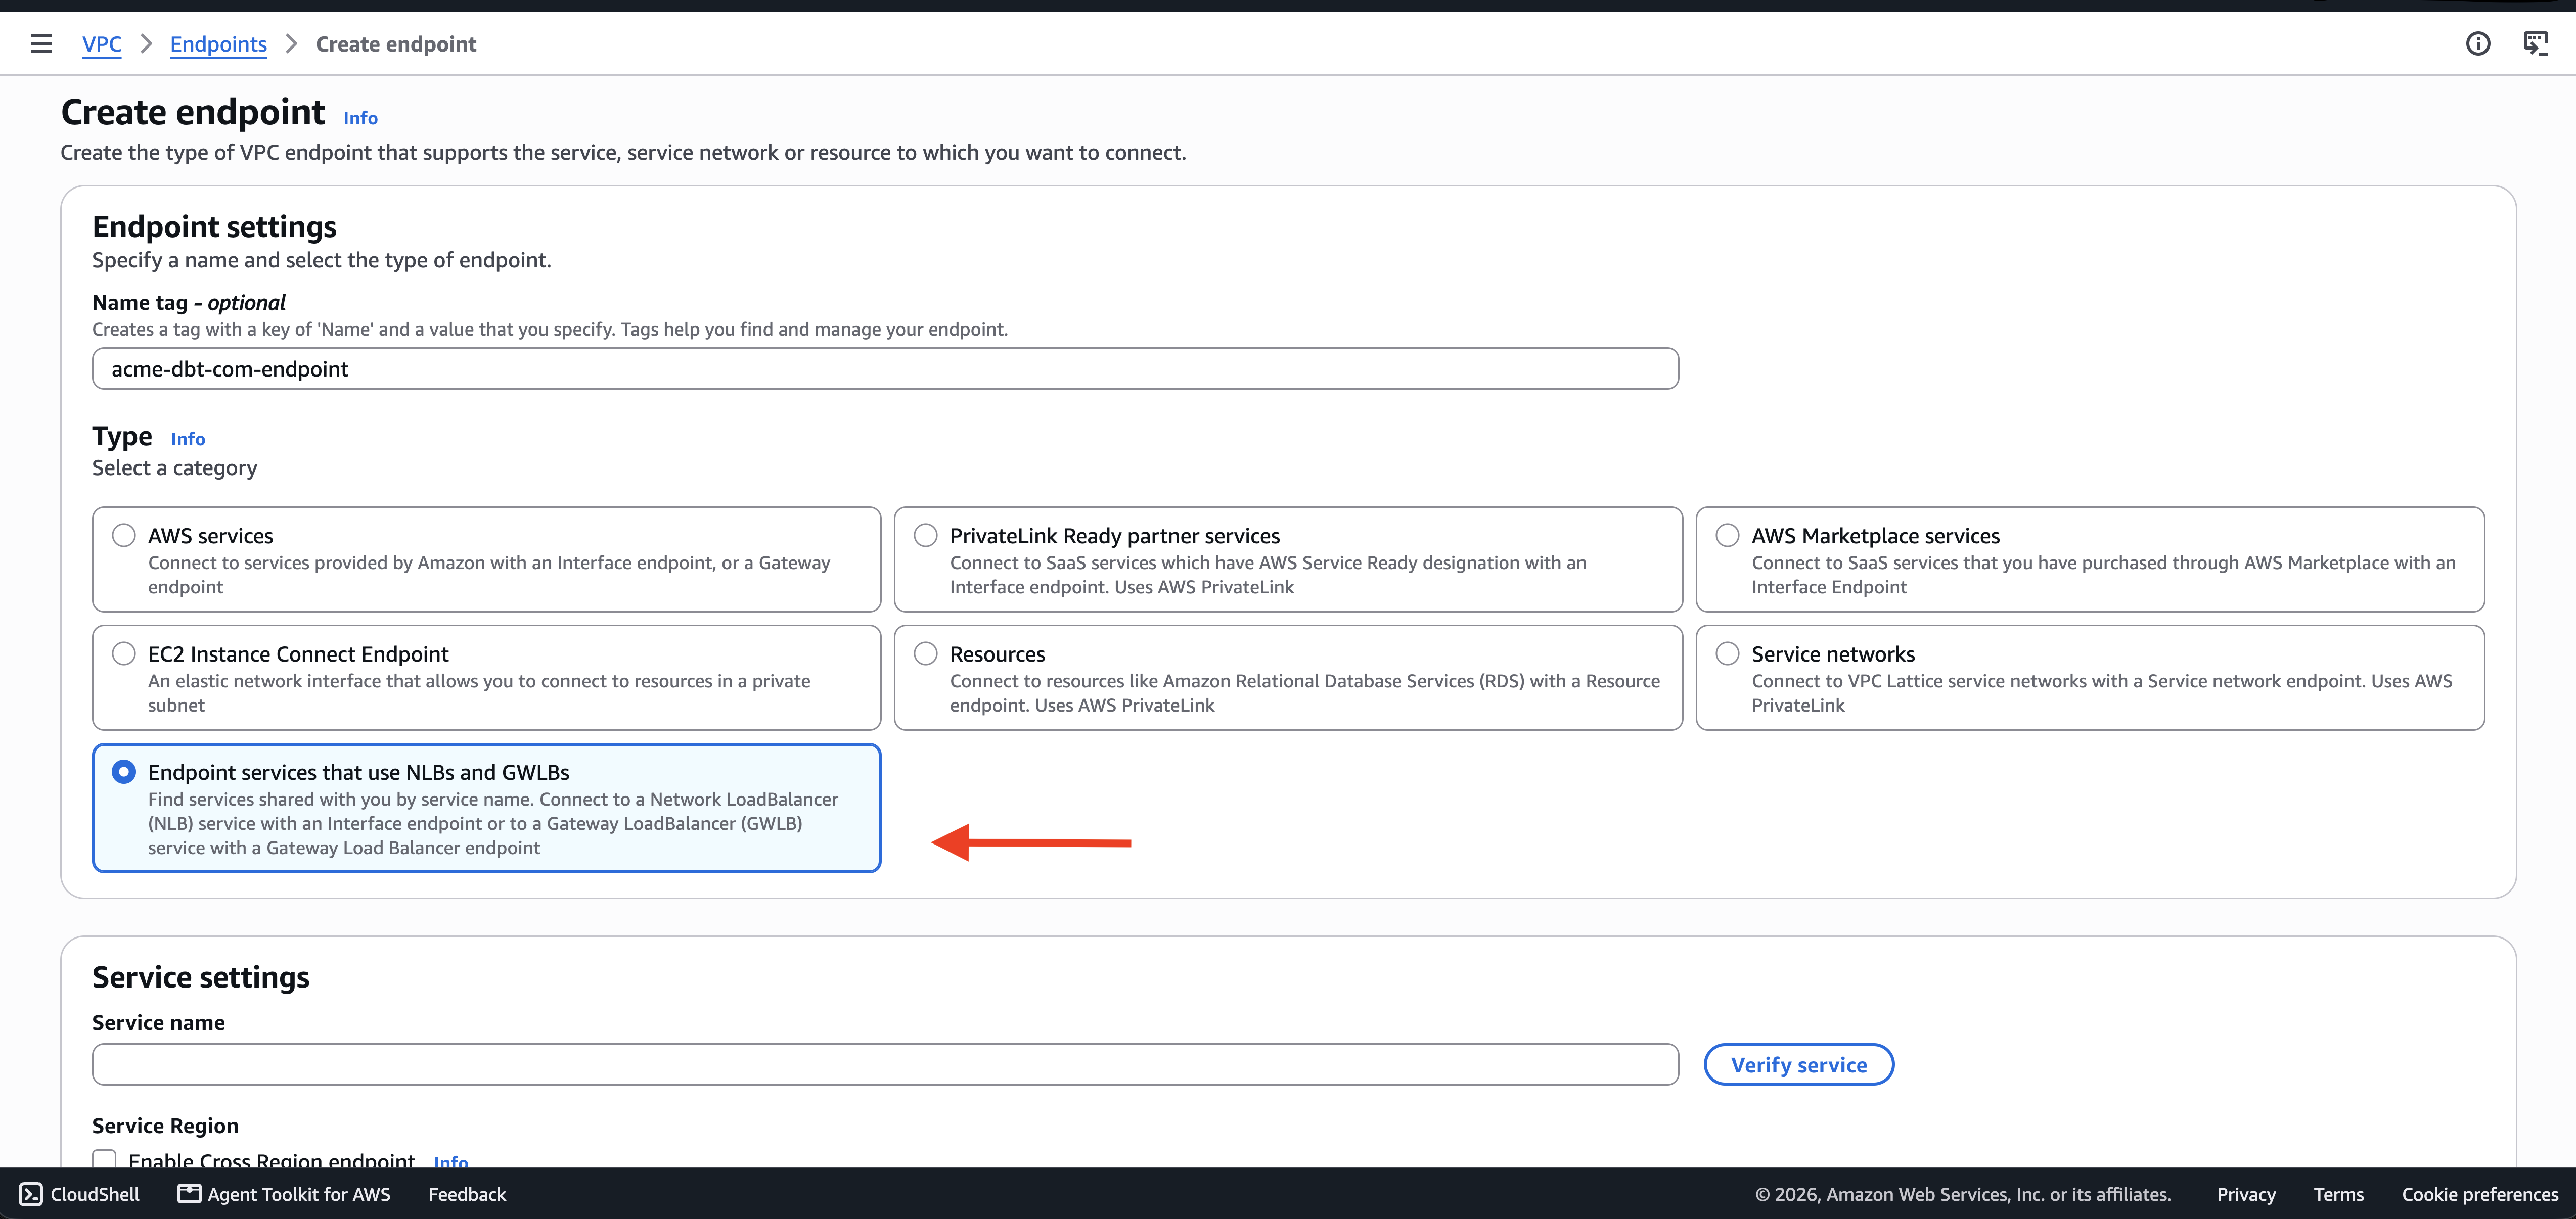 Страница создания конечной точки с выбранным типом 'Endpoint services that use NLBs and GWLBs'
Шаг 2: Введите и проверьте имя сервиса
- В поле Service name вставьте имя сервиса конечных точек, предоставленное dbt.
- Оставьте флажок Enable Cross Region endpoint снятым — конечная точка создается в том же регионе, что и сервис.
- Выберите Verify service и убедитесь, что появилось сообщение Service name verified.
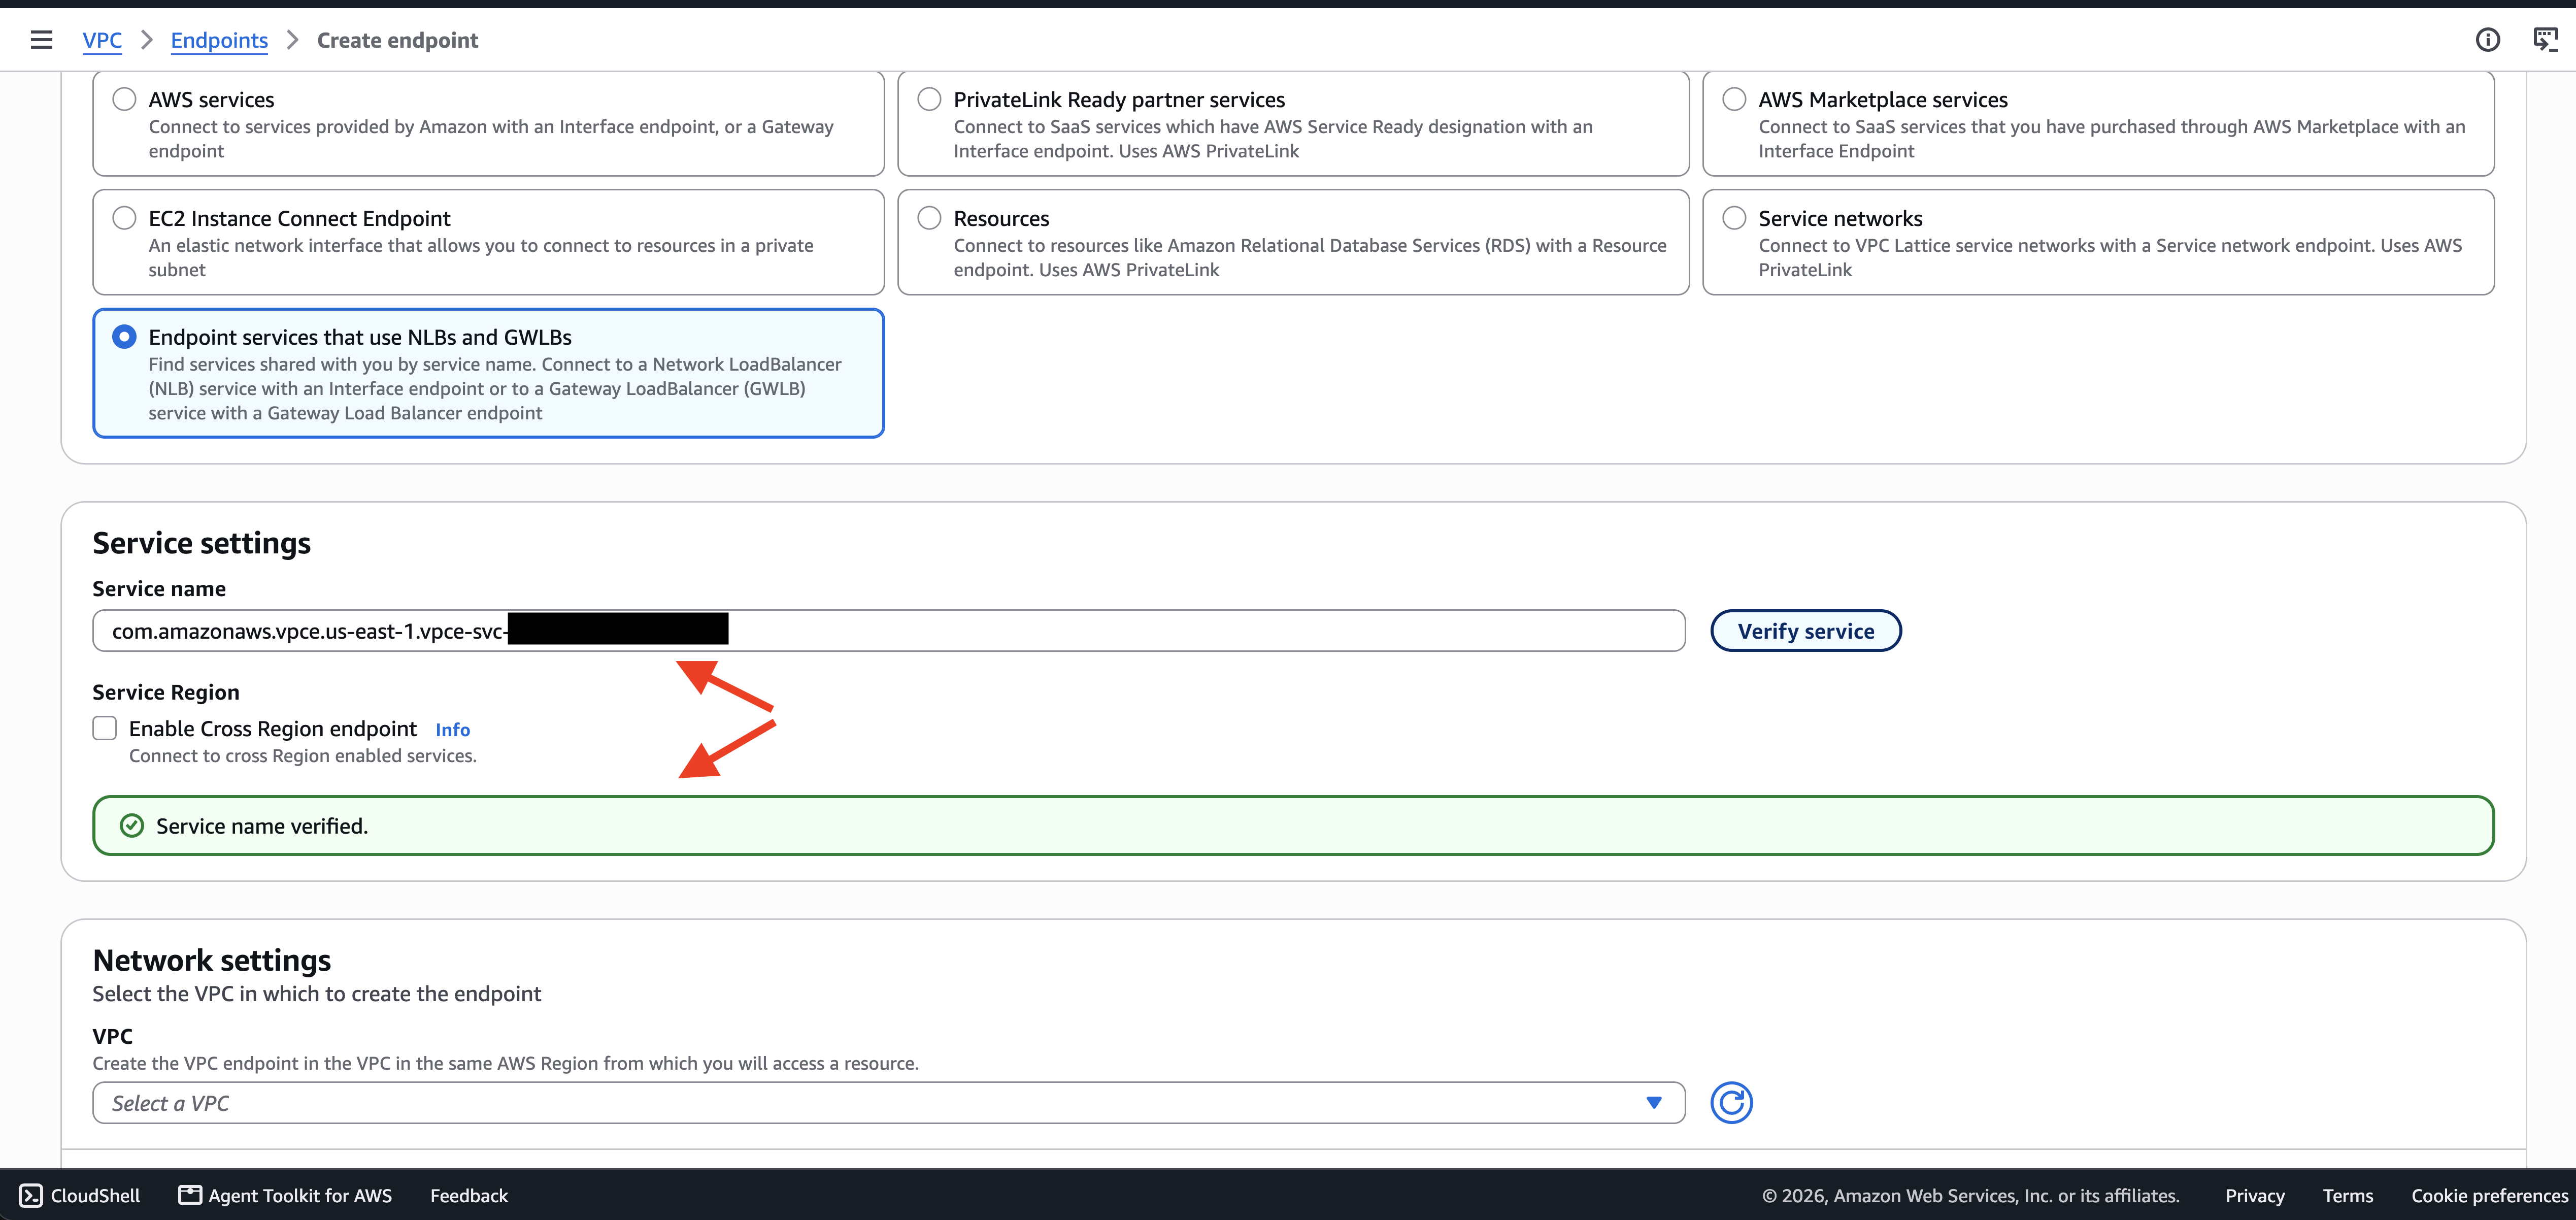 Имя сервиса введено и проверено, параметр Cross Region endpoint оставлен отключенным
Шаг 3: Выберите VPC и включите частный DNS
- В разделе Network settings выберите VPC, в которой работают ваши приложения.
- Разверните Additional settings и установите флажок Enable private DNS name.
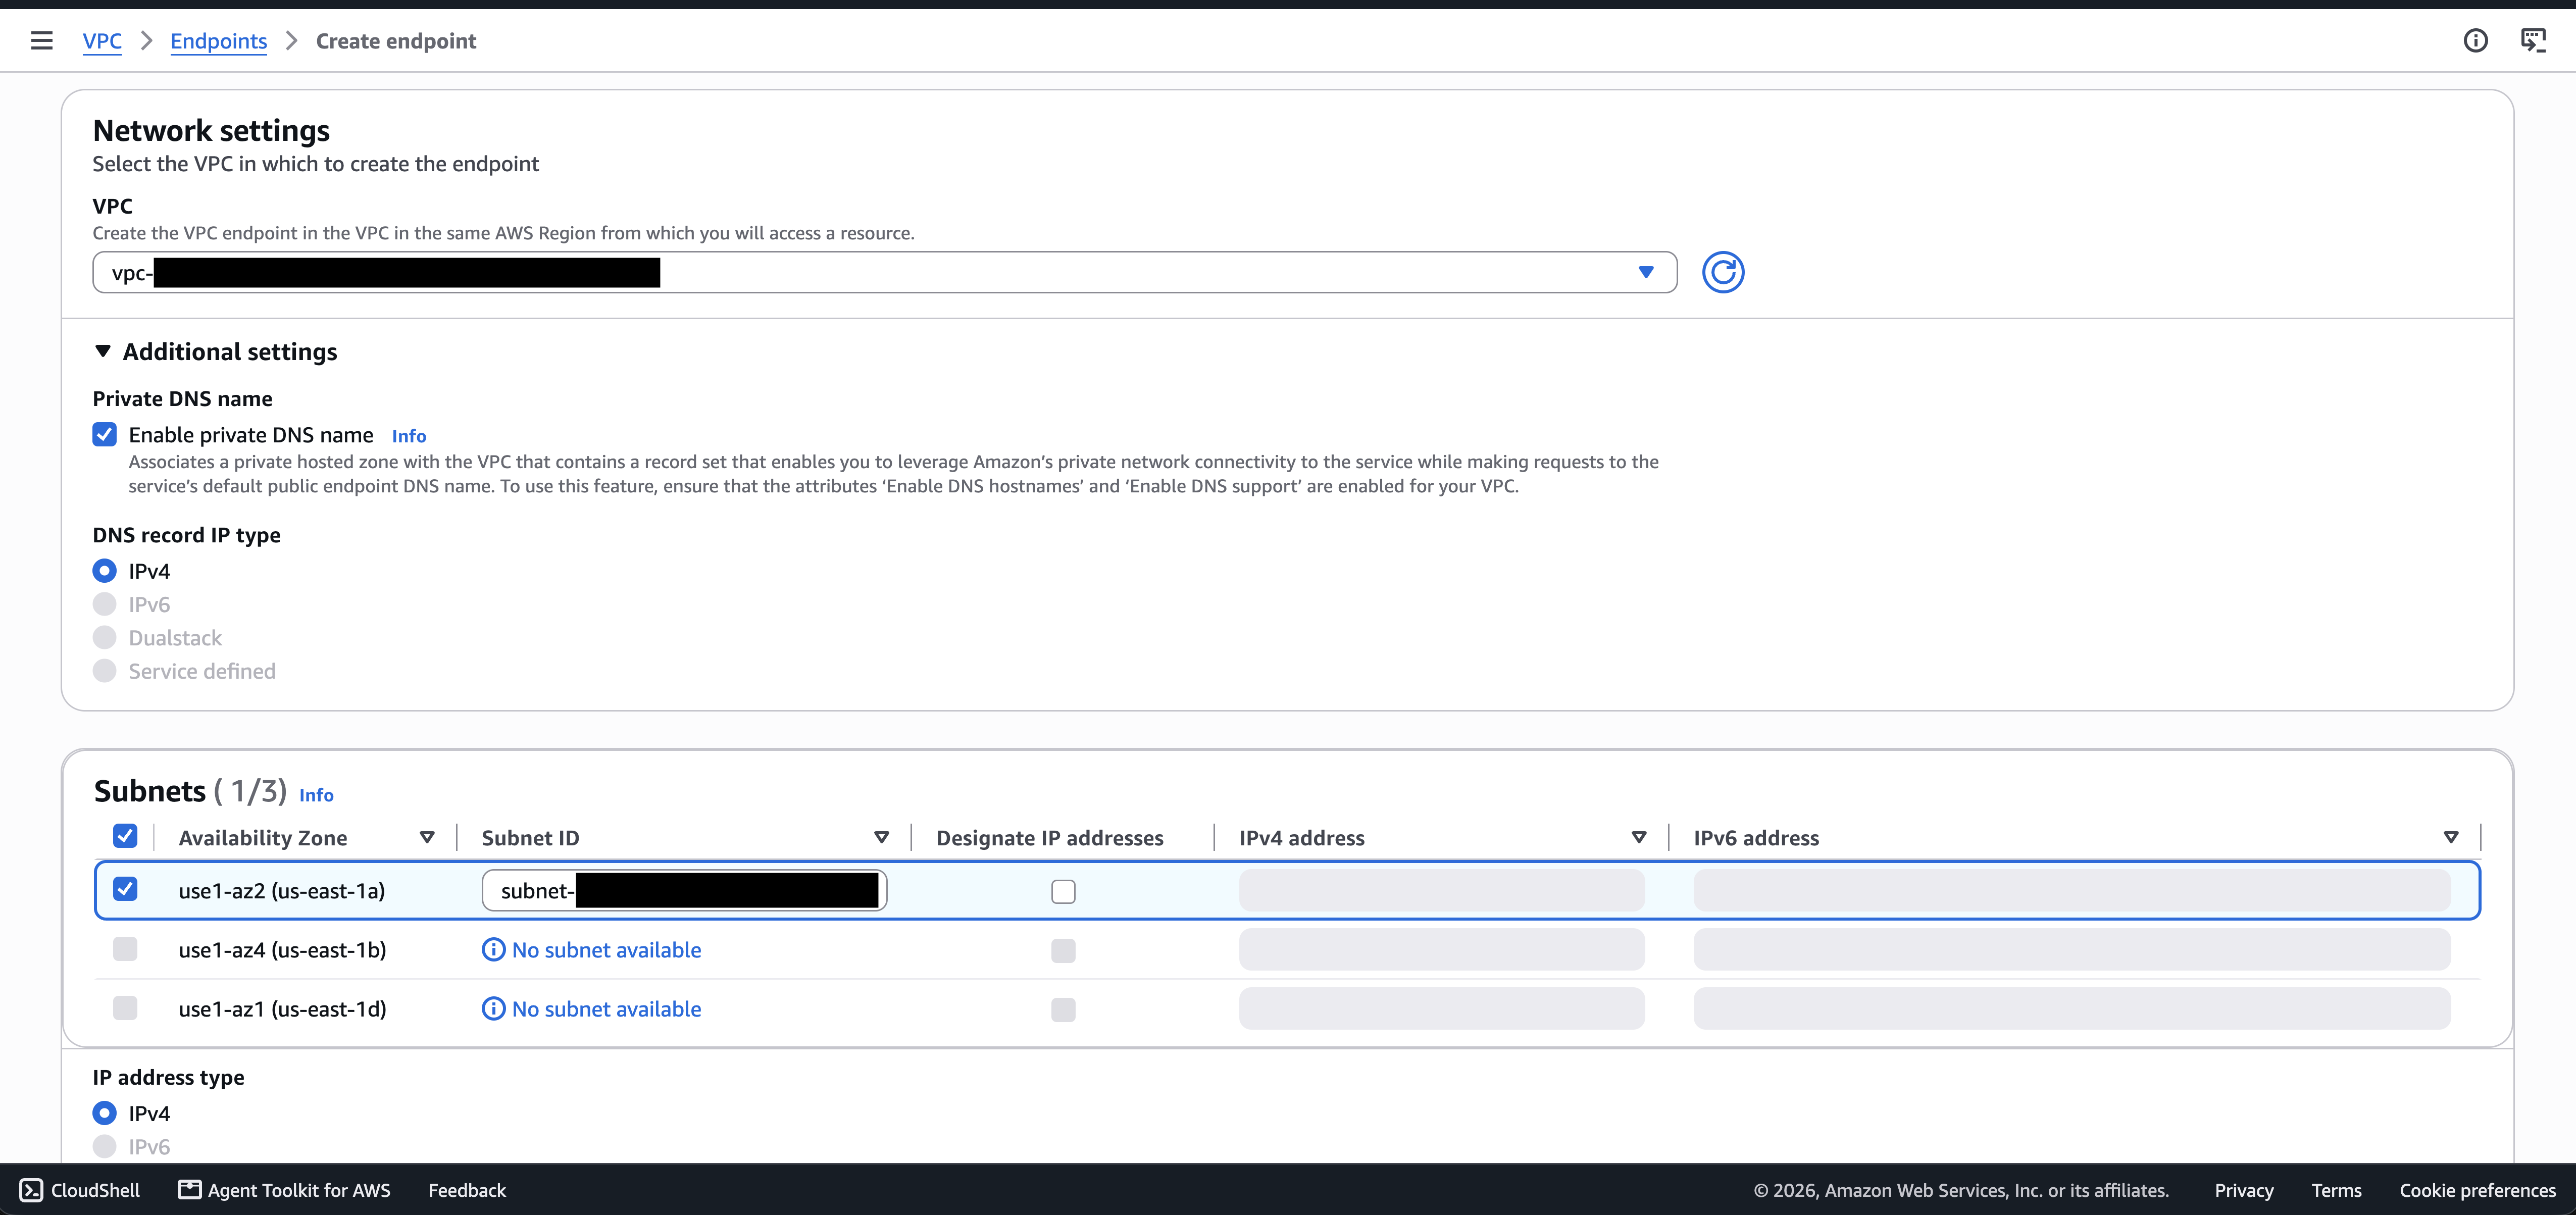 В разделе Additional settings установлен флажок Enable private DNS name
При выборе Enable private DNS name автоматически создаются частная размещенная зона и набор записей для вашего URL доступа <customer_name>.private.dbt.com. Это стандартная рекомендуемая конфигурация. Ручная настройка имен хостов вместо этого может привести к ошибкам TLS и другим проблемам, поэтому оставьте этот флажок установленным.
Шаг 4: Выберите подсети и группу безопасности
- Выберите подсети для конечной точки. Для тестирования достаточно одной подсети; для производственной среды используйте подсети в нескольких зонах доступности.
- Выберите группу безопасности, которая разрешает входящий трафик на порт 443 от ваших приложений.
- Выберите Create endpoint.
Шаг 5: Дождитесь, пока конечная точка станет доступной
Конечная точка создается в состоянии Pending, пока dbt принимает подключение, а затем переходит в состояние Available. Когда она станет доступной, в поле Private DNS names enabled отобразится Yes, а в списке Private DNS names появится ваша запись *.<customer_name>.private.dbt.com.
 Страница сведений о конечной точке: статус Available, частные DNS-имена включены, отображается запись private.dbt.com
Шаг 6: (Необязательно) Настройте DNS для доступа из локальной сети
Приложения внутри связанной VPC автоматически разрешают URL доступа. Клиентам, подключающимся из локальных сетей через AWS VPN или AWS Direct Connect, требуется дополнительная настройка DNS, чтобы URL доступа разрешался в частные IP-адреса конечной точки.
Чтобы перенаправлять DNS-запросы из вашей локальной сети в VPC, обратитесь к документации AWS о входящих конечных точках Route 53 Resolver.
Если все ваши пользователи обращаются к экземпляру изнутри VPC, этот шаг можно пропустить.
Проверка подключения
С экземпляра внутри выбранной VPC убедитесь, что:
- Ваш URL доступа разрешается в частный IP-адрес конечной точки (а не в общедоступный адрес).
- Рукопожатие TLS завершается успешно, а возвращаемый сертификат соответствует вашему URL доступа.
Конечная точка выбирает сертификат по значению TLS Server Name Indication (SNI). Клиенты должны передавать ваш URL доступа в качестве SNI. Некоторые клиенты и библиотеки PrivateLink по умолчанию не задают SNI — без него конечная точка возвращает сертификат по умолчанию, который не соответствует вашему URL доступа, и рукопожатие завершается ошибкой.
