Настройка Azure DevOps
Обзор service principal
Если вы впервые настраиваете приложение Entra как service principal, ознакомьтесь с документацией Microsoft и выполните необходимые предварительные шаги для подготовки среды.
Чтобы использовать встроенную интеграцию dbt с Azure DevOps, администратору аккаунта необходимо настроить приложение Microsoft Entra ID в качестве субъекта-службы (service principal). Мы рекомендуем настроить отдельное приложение Entra ID, отличное от используемого для SSO.
Service principal приложения представляет собой объект приложения Entra ID. В то время как «service user» представляет реального пользователя в Azure с Entra ID (и соответствующей лицензией), «service principal» — это защищённая идентификация, используемая приложением для неинтерактивного доступа к ресурсам Azure. Service principal проходит аутентификацию с помощью client ID и секрета, а не имени пользователя и пароля (или других форм пользовательской аутентификации). Service principal — это рекомендуемый Microsoft способ аутентификации приложений.
- Зарегистрируйте приложение Entra ID.
- Подключите Azure DevOps к новому приложению.
- Добавьте приложение Entra ID в dbt.
После добавления приложения Microsoft Entra ID в dbt оно будет выступать в качестве субъекта-службы (service principal), который будет использоваться для выполнения действий без участия пользователя в dbt, таких как запуски в среде развертывания и CI. Затем разработчики dbt смогут проходить персональную аутентификацию в dbt через Azure DevOps. Подробнее см. в разделе Аутентификация через Azure DevOps.
Для выполнения шагов на этой странице потребуется участие пользователей со следующими ролями:
- Администратор Microsoft Entra ID
- Администратор Azure DevOps
- Администратор аккаунта dbt
- Администратор Azure (если ваши среды Entra ID и Azure DevOps не подключены друг к другу)
Регистрация приложения Microsoft Entra ID
Если в вашем тенанте пользователям запрещено самостоятельно предоставлять согласие, после добавления разрешений API администратор Entra ID должен предоставить этому приложению согласие администратора на уровне всего тенанта (Enterprise Applications -> ваше приложение -> Permissions -> Grant admin consent).
Администратору Microsoft Entra ID необходимо выполнить следующие действия:
- Войдите на портал Azure и нажмите Microsoft Entra ID.
- Выберите App registrations на панели слева.
- Выберите New registration. Откроется форма создания нового приложения Entra ID.
- Укажите имя приложения. Рекомендуем использовать «dbt Labs Azure DevOps app».
- В разделе Supported Account Types выберите Accounts in any organizational directory (Any Entra ID directory - Multitenant). Многие клиенты спрашивают, почему нужно выбирать Multitenant вместо Single Tenant, и часто допускают ошибку на этом шаге. Microsoft рассматривает Azure DevOps (ранее Visual Studio) и Microsoft Entra ID как отдельные тенанты, поэтому для корректной работы приложения Entra ID необходимо выбрать Multitenant.
- В разделе Redirect URI выберите Web. Скопируйте URI перенаправления из dbt и вставьте его в следующее поле. Чтобы найти URI перенаправления в dbt:
- В dbt перейдите в Account Settings -> Integrations.
- Нажмите значок редактирования рядом с Azure DevOps.
- Скопируйте первое значение Redirect URIs, которое имеет вид
https://<YOUR_ACCESS_URL>/complete/azure_active_directoryи НЕ заканчивается наservice_user.
- Нажмите Register.
Перед регистрацией приложение должно выглядеть так:
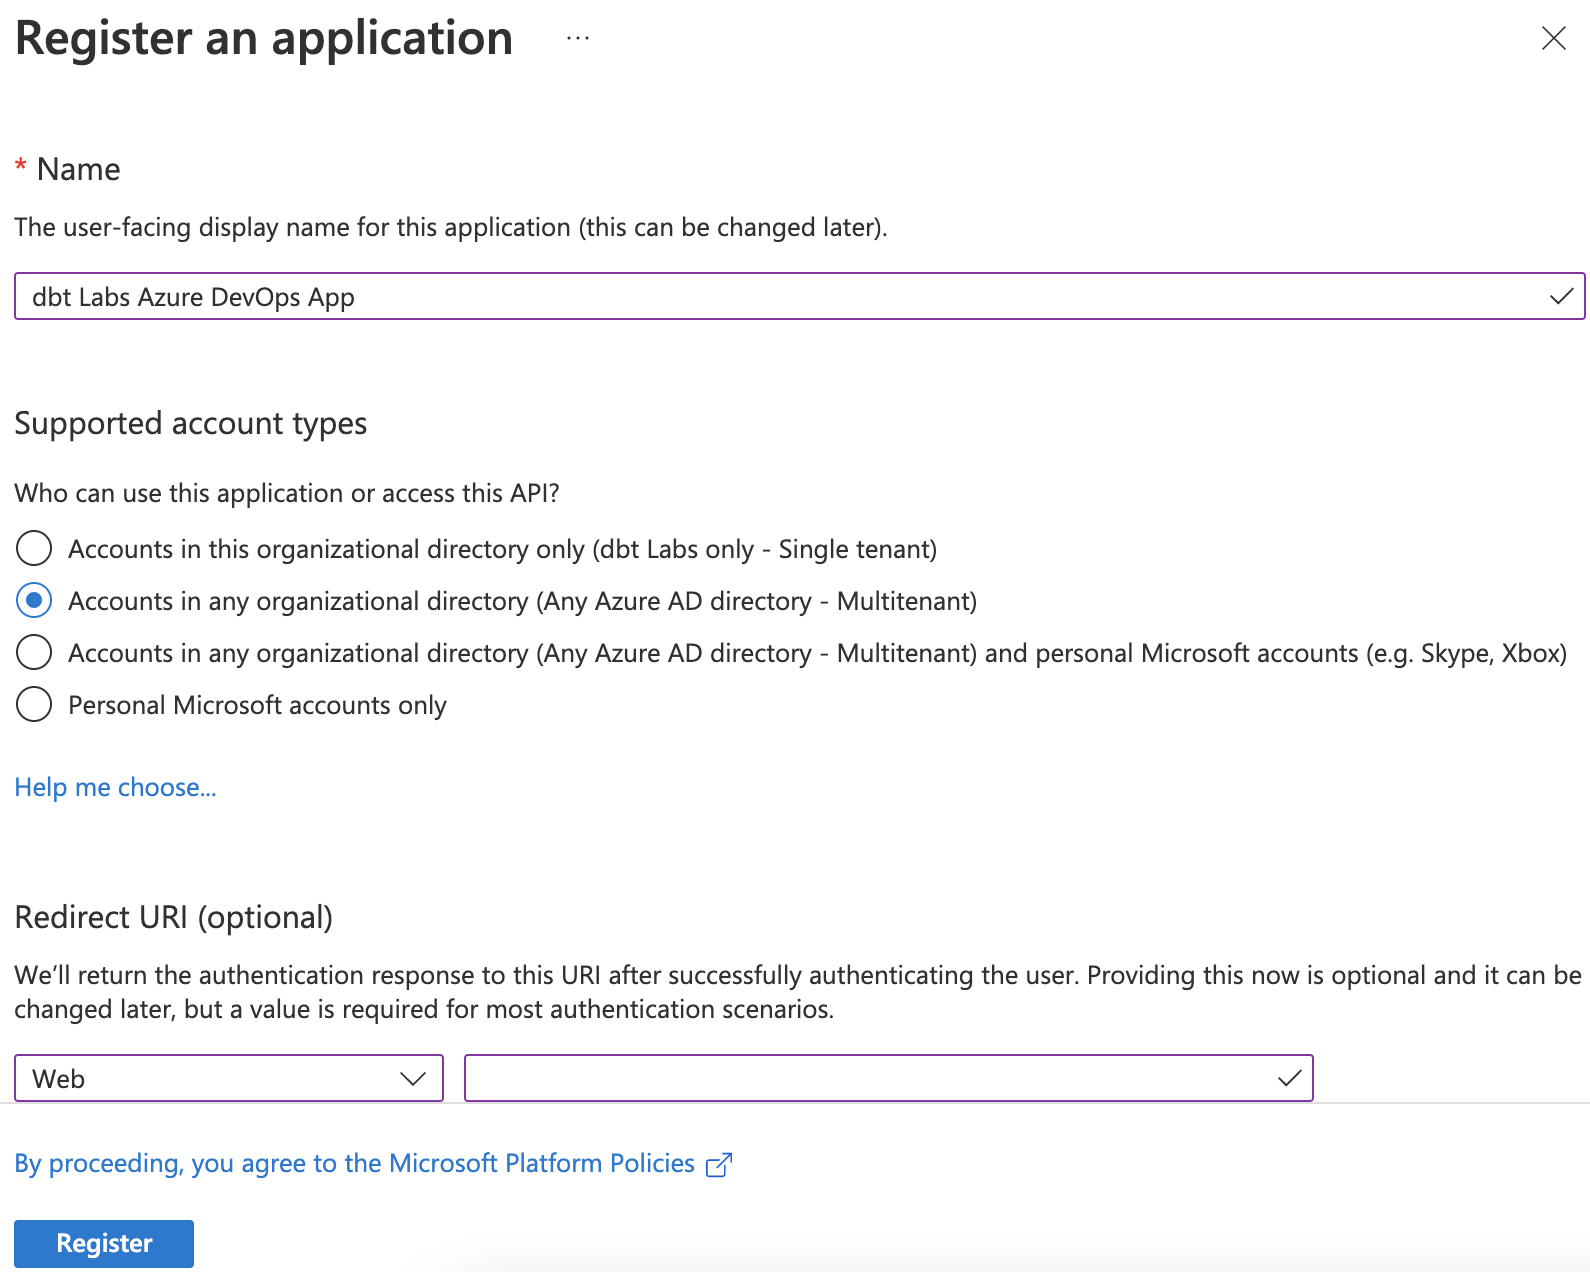 Регистрация приложения Microsoft Entra ID
Создание секрета клиента
Администратор Microsoft Entra ID должен выполнить следующие действия:
- Перейдите в Microsoft Entra ID, нажмите App registrations и выберите своё приложение.
- Выберите Certificates and Secrets на левой панели навигации.
- Выберите Client secrets и нажмите New client secret
- Укажите описание секрета и выберите срок его действия. Нажмите Add.
- Скопируйте содержимое поля Value и передайте его по защищённому каналу администратору аккаунта dbt, который завершит настройку.
Создание service principal для приложения
После создания приложения необходимо проверить, существует ли для него service principal. Во многих случаях, если подобная настройка выполнялась ранее, новые приложения получают service principal автоматически при создании.
-
Перейдите в Microsoft Entra ID.
-
В разделе Manage в меню слева нажмите App registrations.
-
Выберите приложение для интеграции dbt с Azure DevOps.
-
Найдите поле Managed application in local directory и, если доступна соответствующая опция, нажмите Create Service Principal. Если поле уже заполнено, субъект-служба уже назначен.
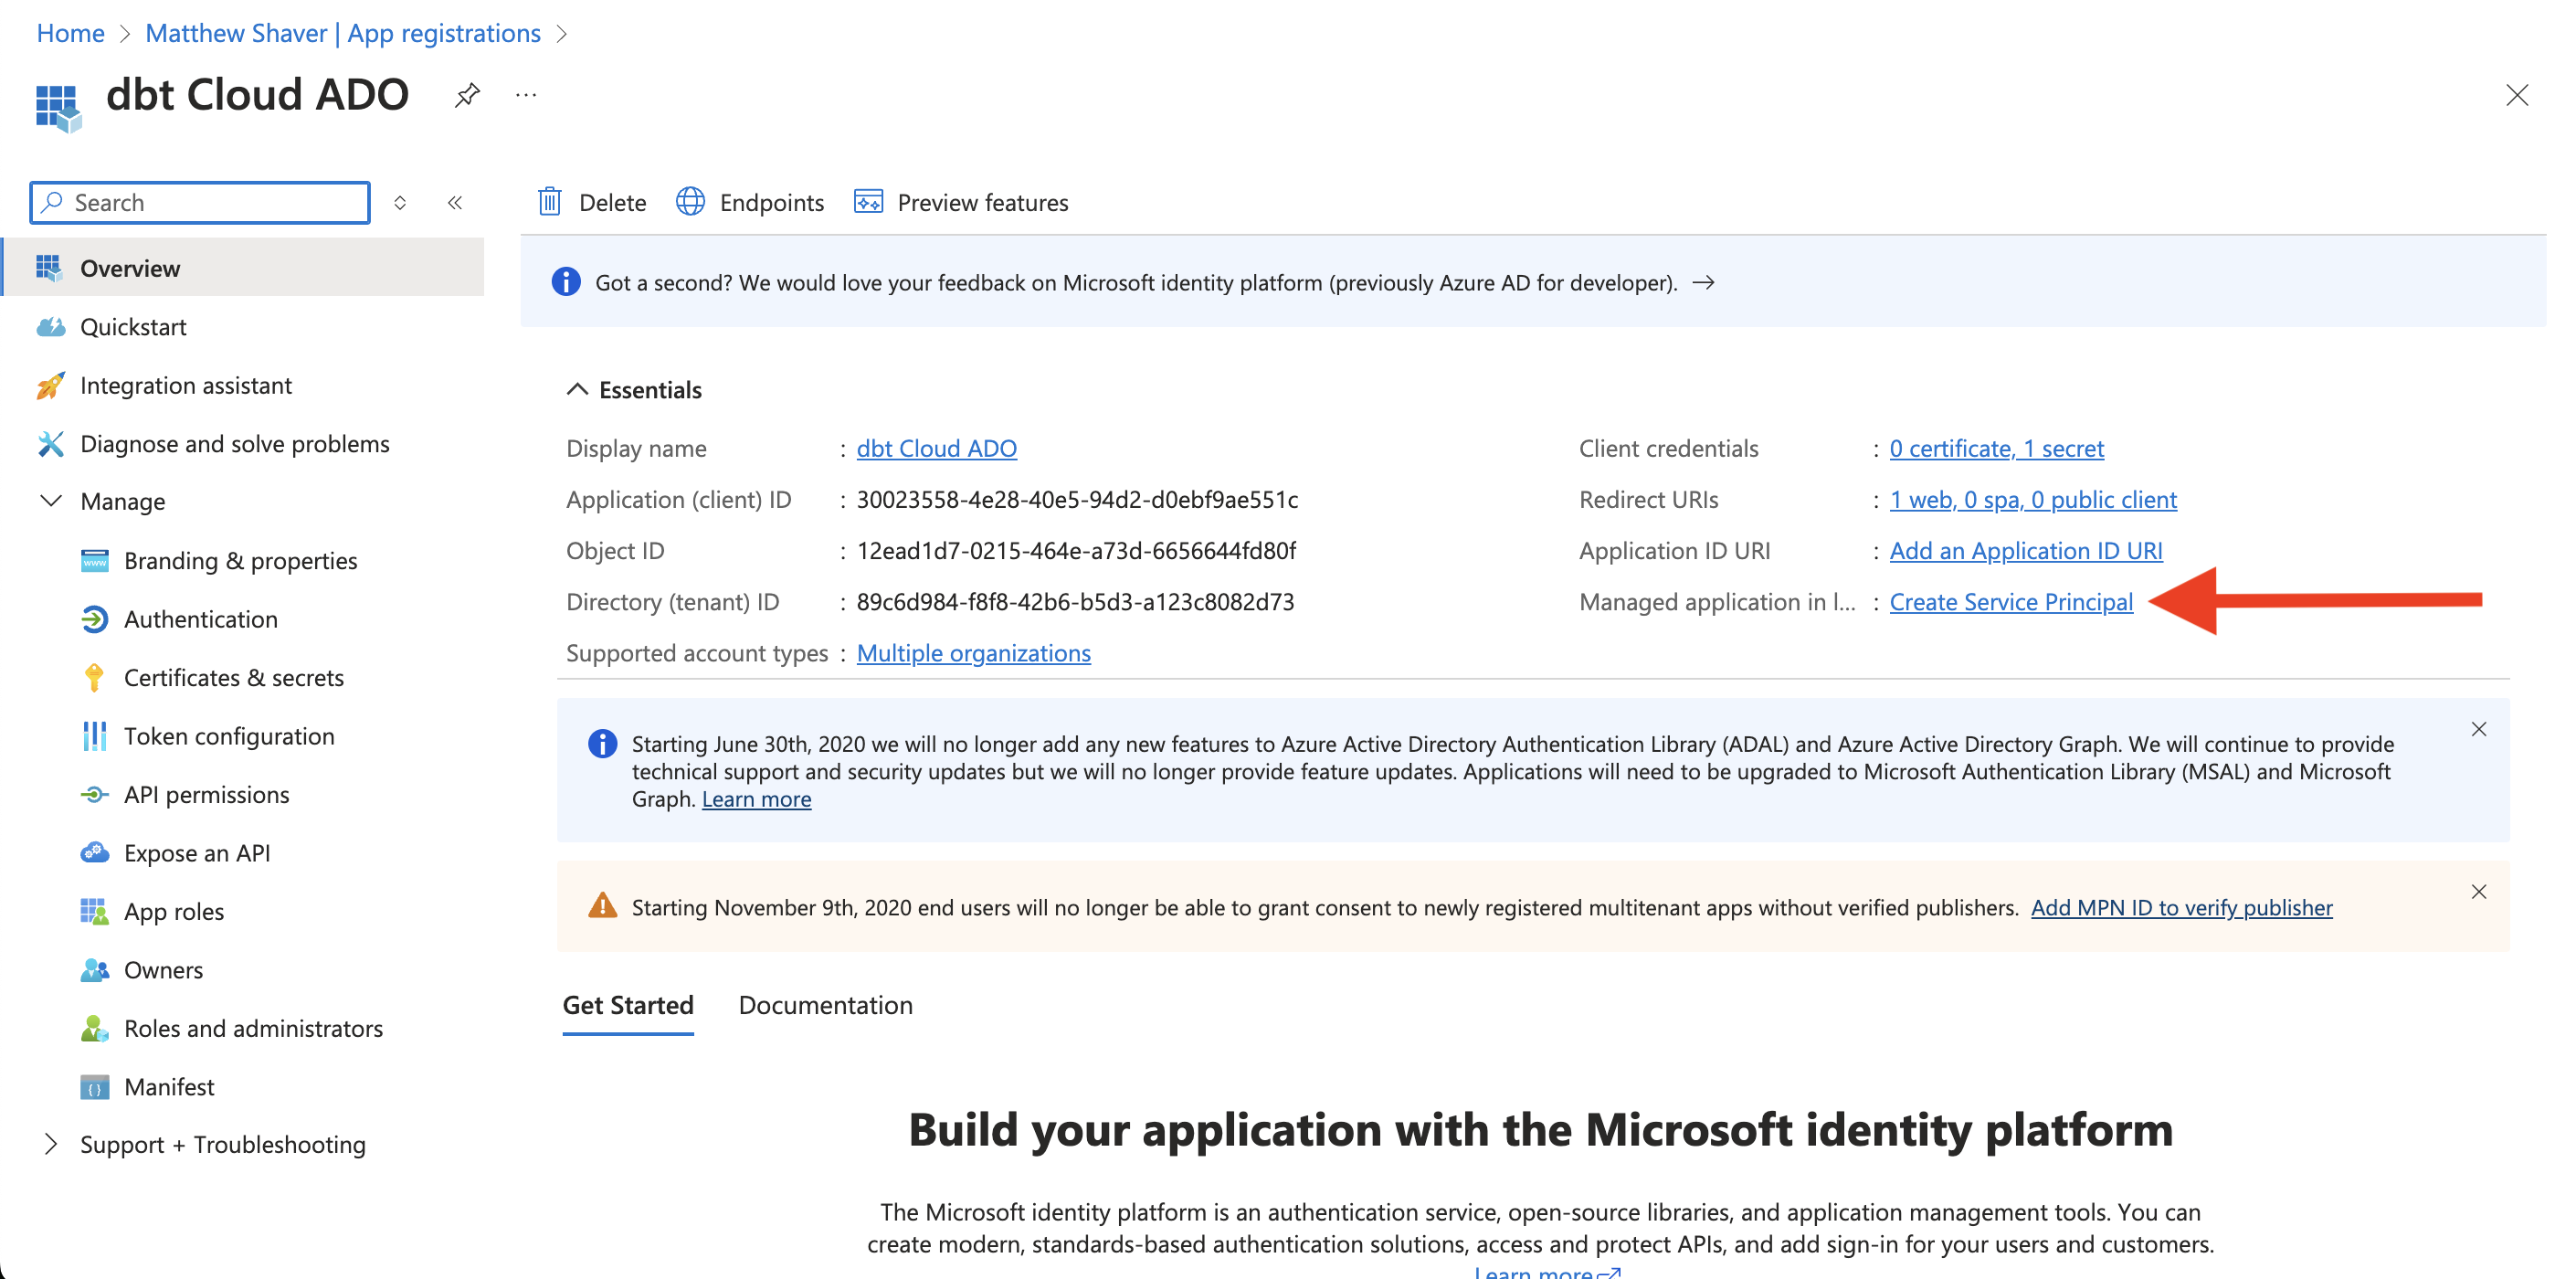 Пример с выделенной опцией «Create Service Principal».
Добавление разрешений для service principal
Администратор Entra ID должен предоставить новому приложению доступ к Azure DevOps:
- В левой панели навигации выберите API permissions.
- Удалите разрешение Microsoft Graph / User Read.
- Нажмите Add a permission.
- Выберите Azure DevOps.
- Выберите разрешение user_impersonation. Это единственное доступное разрешение для Azure DevOps.
Подключение Azure DevOps к новому приложению
Администратору Azure потребуется одна из следующих ролей как в Microsoft Entra ID, так и в Azure DevOps:
- Azure Service Administrator
- Azure Co-administrator
Вы можете добавить managed identity или service principal только для того тенанта, к которому подключена ваша организация. Необходимо добавить директорию в организацию, чтобы она имела доступ ко всем service principal и другим идентификациям.
Перейдите в Organization settings --> Microsoft Entra --> Connect Directory, чтобы выполнить подключение.
- На экране организации Azure DevOps нажмите Organization settings в левом нижнем углу.
- В разделе General выберите Users.
- Нажмите Add users и в появившейся панели введите имя service principal в первом поле. Затем выберите его из выпадающего списка.
- В поле Add to projects отметьте проекты, которые нужно включить (или выберите все).
- В поле Azure DevOps Groups выберите Project Administrator.
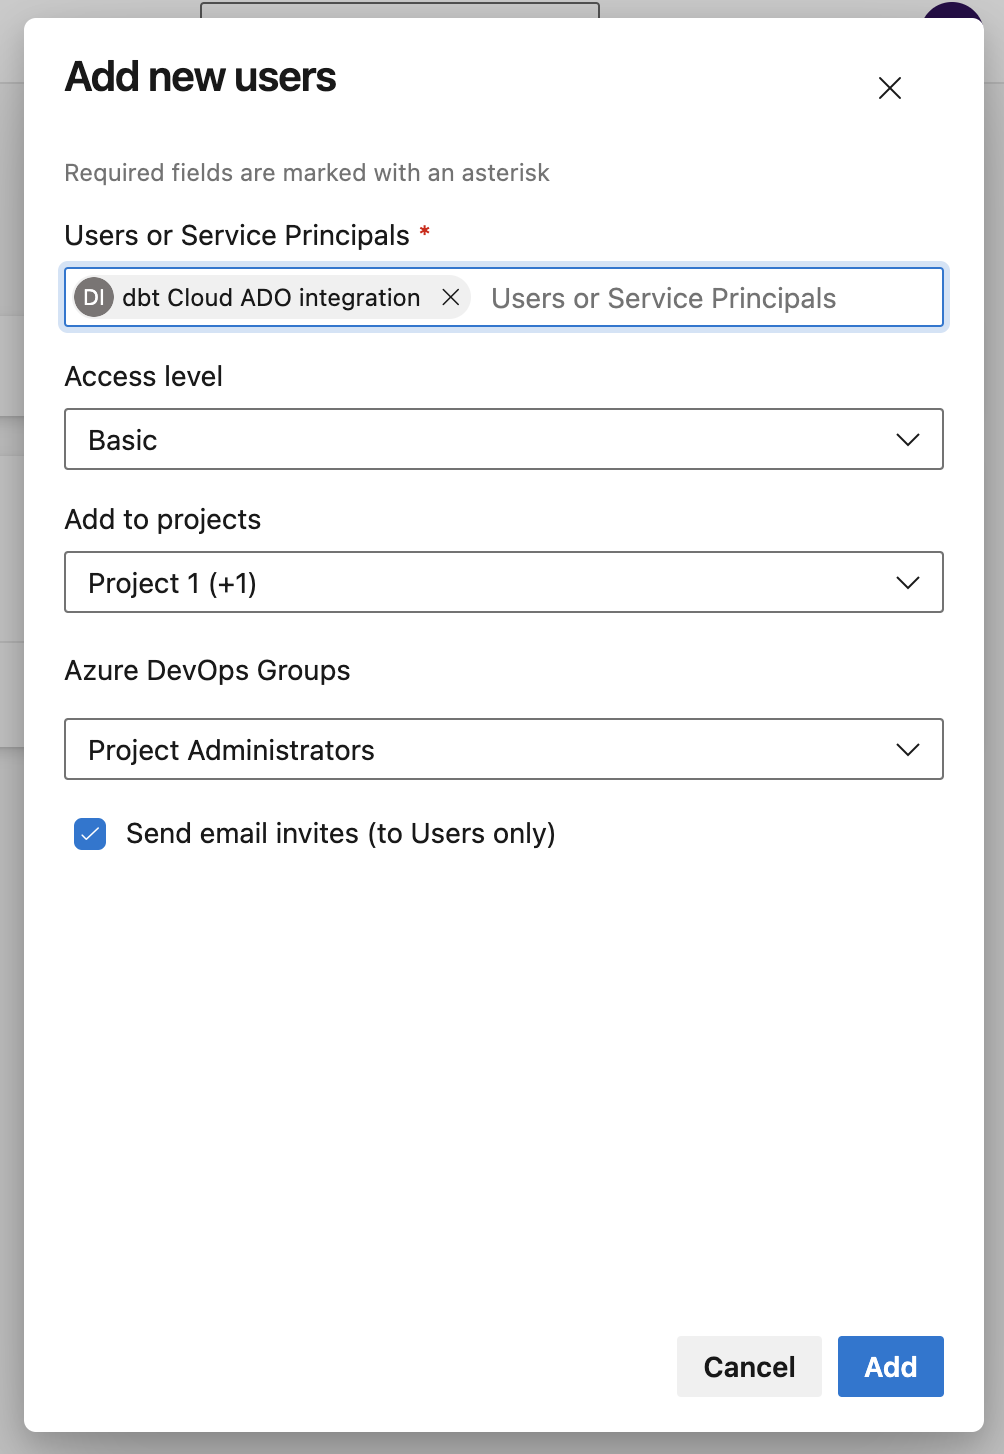 Пример настройки с субъектом-службой, добавленным в качестве пользователя.
Подключение приложения Microsoft Entra ID к dbt
Администратор аккаунта dbt должен выполнить следующие действия.
После подключения приложения Microsoft Entra ID к Azure DevOps необходимо предоставить dbt информацию о приложении. Если настройка выполняется впервые, создайте новую конфигурацию. Если вы переходите с использования служебного пользователя, можно отредактировать существующую конфигурацию, выбрав Service principal.
Чтобы создать конфигурацию:
- Перейдите в настройки своей учетной записи в dbt.
- Выберите Integrations.
- Прокрутите страницу до раздела Azure DevOps и нажмите значок редактирования.
- Выберите вариант Service principal (при наличии конфигурации служебного пользователя поля будут заполнены автоматически).
- Заполните или отредактируйте форму (при миграции существующие настройки сохраняются):
- Azure DevOps Organization: Значение должно точно совпадать с названием вашей организации Azure DevOps. Не включайте префикс
dev.azure.com/в это поле. ✅ Используйтеmy-DevOps-org❌ Не используйтеdev.azure.com/my-DevOps-org - Application (client) ID: Указан в приложении Microsoft Entra ID.
- Client Secret: Скопируйте значение поля Value в разделе секретов клиента приложения Microsoft Entra ID и вставьте его в поле Client Secret в dbt. Администраторы Entra ID отвечают за срок действия секрета приложения, а администраторам dbt следует зафиксировать дату истечения его срока действия для своевременной ротации.
- Directory(tenant) ID: Указан в приложении Microsoft Entra ID.
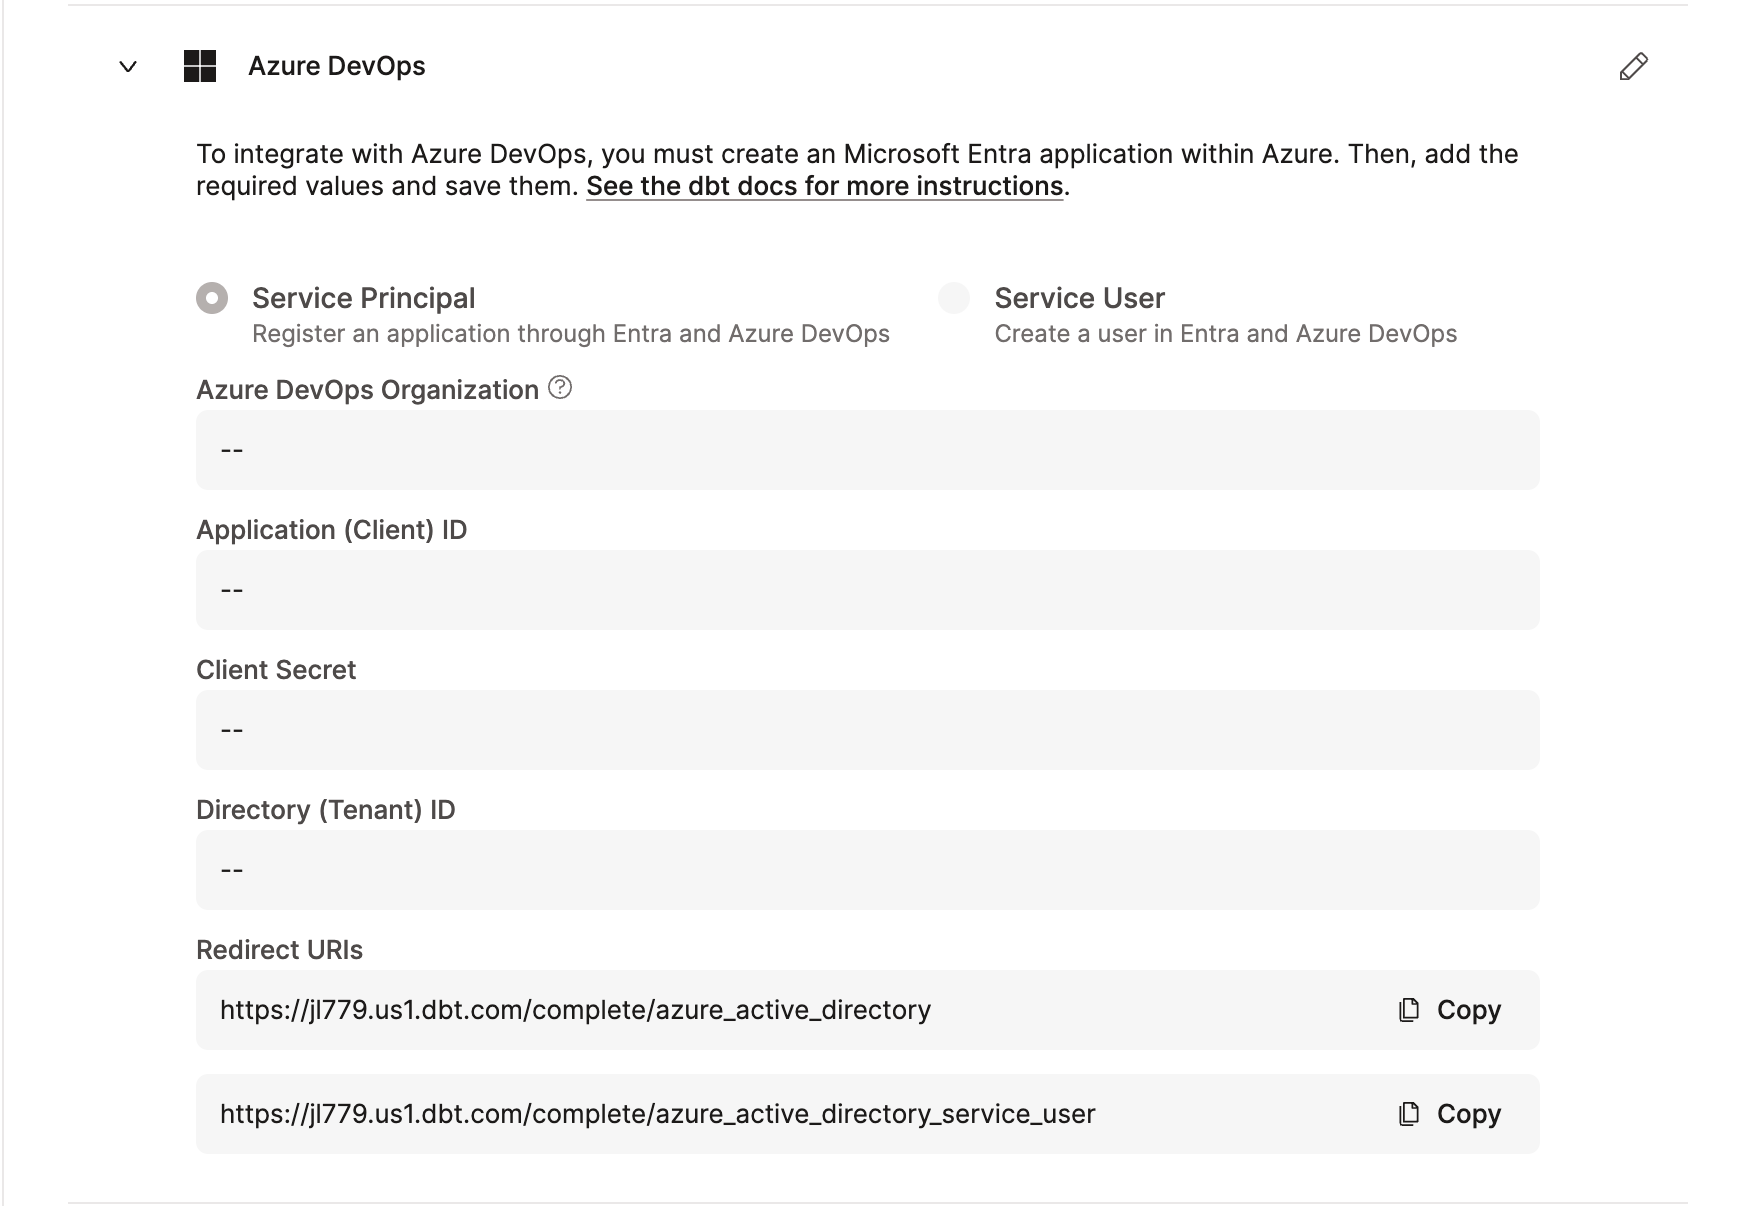 Поля для добавления приложения Entra ID в dbt.
- Azure DevOps Organization: Значение должно точно совпадать с названием вашей организации Azure DevOps. Не включайте префикс
Теперь ваше приложение Microsoft Entra ID должно быть добавлено в вашу учетную запись dbt. Участники вашей команды, которые хотят разрабатывать в Studio IDE или dbt CLI, теперь могут самостоятельно авторизовать доступ к Azure DevOps из своих профилей.
Миграция с service user на service principal
Выполните миграцию с service user на service principal, используя существующее приложение. Это займёт всего несколько шагов и не приведёт к перерывам в работе сервиса.
- Проверьте, есть ли у приложения service principal.
- Если его нет, создайте service principal.
- Обновите конфигурацию приложения.
- Обновите конфигурацию в dbt.
Проверка service principal
Для следующих действий нужны права администратора Microsoft Entra ID.
Чтобы проверить, есть ли у вашего существующего приложения субъект-служба (service principal):
- В учетной записи Azure перейдите в Microsoft Entra ID -> Manage -> App registrations.
- Нажмите на приложение для интеграции служебного пользователя с dbt.
- Проверьте, указано ли имя в поле Managed application in local directory.
- Если имя указано: субъект-служба уже создан. Перейдите к шагу 4.
- Если имя не указано: перейдите к следующему разделу — Создание субъекта-службы.
- Следуйте инструкциям по добавлению разрешений для вашего субъекта-службы.
- Следуйте инструкциям по подключению DevOps к вашему приложению.
- В вашей учетной записи dbt:
- Перейдите в Account settings и нажмите Integrations
- Нажмите значок редактирования справа от настроек Azure DevOps.
- Измените Service user на Service principal и нажмите Save. Изменять существующие поля не требуется.
Создание service principal
Если поле не заполнено, service principal не существует. Чтобы настроить service principal, выполните следующие инструкции.
Если у вашего приложения dbt нет субъекта-службы (service principal), выполните следующие действия в своей учетной записи Azure:
-
Перейдите в Microsoft Entra ID.
-
В разделе Manage в меню слева нажмите App registrations.
-
Выберите приложение для интеграции dbt и Azure DevOps.
-
Найдите поле Managed application in local directory и нажмите Create Service Principal.
Пример с выделенным пунктом 'Create Service Principal'. -
Следуйте инструкциям, чтобы добавить разрешения для вашего субъекта-службы.
-
Следуйте инструкциям, чтобы подключить DevOps к вашему приложению.
-
В своей учетной записи dbt:
- Перейдите в Account settings и нажмите Integrations
- Нажмите значок редактирования справа от настроек Azure DevOps.
- Измените Service user на Service principal и нажмите Save. Изменять существующие поля не требуется.
